
 日本語

 日本語


 423
2025年9月、YopazはISO/IEC 27001の認証を取得しました。
大きな成果であると同時に、基準を満たす運用を維持していくための出発点。
以来、情報セキュリティの遵守を日々の業務に落とし込んできました。
その1年間の成果が問われる定期審査の日が、2026年9月9日に訪れました。
当日はDAS(SMGベトナム代表機関)の審査員が来社。審査は次の流れで進みました。
審査会議:情報セキュリティへの取り組み方針を説明し、策定済みの手順書・社内規程を提示
現場確認:規程に沿った運用が日常業務で実践されているかを確認
すべての工程を終え、Yopazは認証継続の要件を満たしていると認められました。
「関連記事」:ISO/IEC 27001 認証授与式:Yopazの情報セキュリティ遵守へのコミット
情報漏えいや不正アクセスなど、情報セキュリティをめぐるリスクは年々増えています。
AIの急速な普及に伴い、
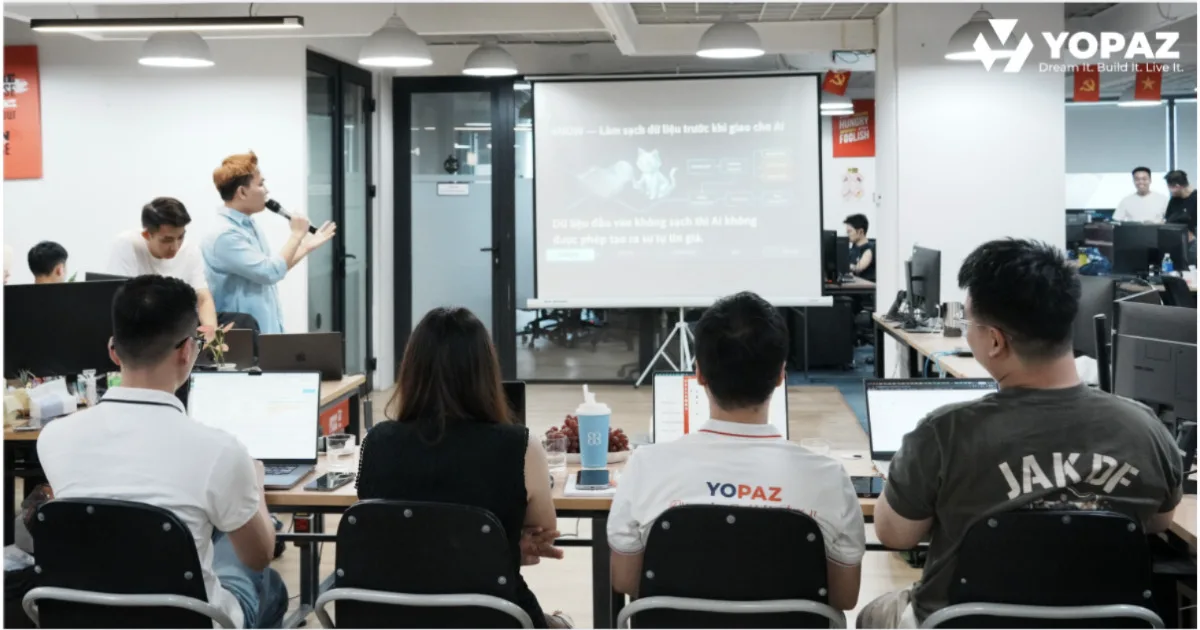
生成AIの利用時に生じるリスクへの対策も重視されるようになりました。
顧客から企業に求められる基準は高まる一方で、
Yopazは業務プロセス・運用体制・社員教育の改善を重ねてきました。
取り組みの軸にあるのは、技術力と顧客からの信頼を守り抜く姿勢。

Yopazは認証の維持に向けて、規程の見直しと社員教育を続けます。
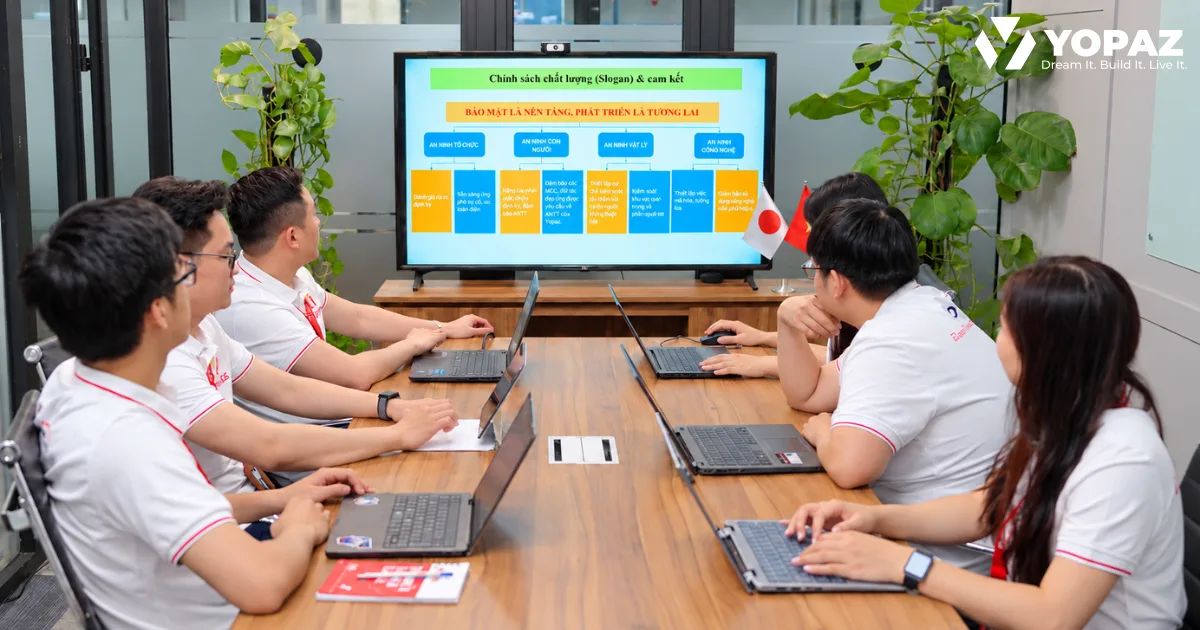
セキュリティは基盤、成長は未来。


 サクッと打ち合わせ予約
-2db5ff2e.jpg)